Scam-Pattern der Woche: Fake-GTA-6-Leak leert Krypto-Wallets
Am 1. September 2026 beschrieb das Sicherheitsunternehmen Malwarebytes eine Betrugsmasche, die zeigt, wie schnell Kriminelle jedes große Medienereignis in einen Köder verwandeln: eine angebliche "geleakte Kopie" von GTA 6, verkauft für 50 Dollar oder 1 SOL. Wer dafür seine Wallet verbindet, kauft kein Spiel, sondern gibt dem Angreifer Zugriff auf sein Guthaben.
So läuft die Masche ab
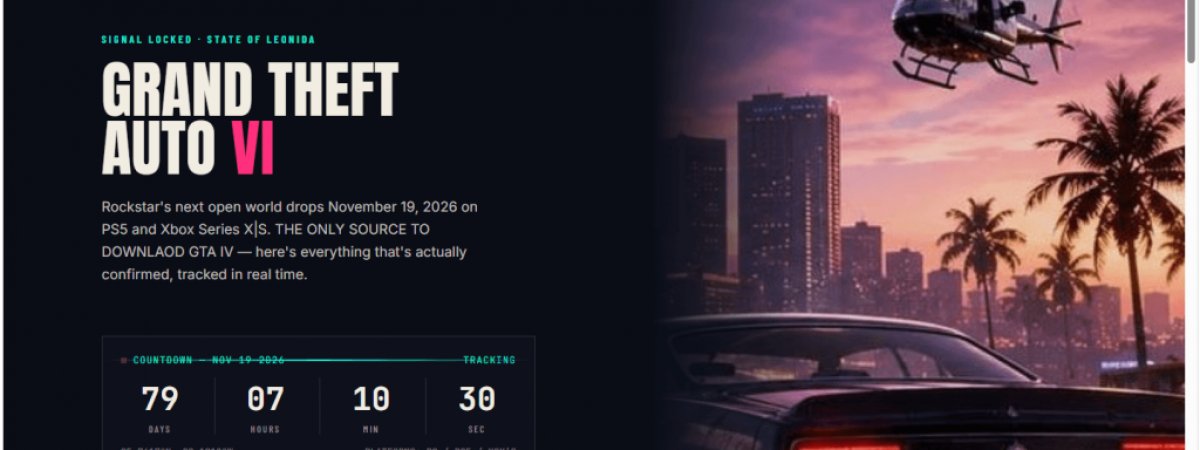
Die Betreiber bauen eine Fanseite im Stil eines GTA-6-Countdowns. Sie wirkt glaubwürdig, weil sie echte Details enthält, etwa das korrekte Erscheinungsdatum und Bildmaterial der Karte von Leonida. Auf der Seite wird eine "geleakte Kopie" zum Kauf angeboten. Zum Bezahlen soll der Besucher seine Krypto-Wallet verbinden.
Genau dieser Schritt löst den Angriff aus. Laut Malwarebytes liest das Skript nach dem Verbinden zunächst die Bestände der Wallet auf sieben Netzwerken aus: Ethereum, Polygon, BNB Smart Chain, Avalanche, Arbitrum, Base und Fantom. Dann gibt es zwei Wege. Entweder werden vorhandene Guthaben sofort überwiesen, oder der Nutzer wird zu einer Freigabe (Approval) aufgefordert, mit der die Angreifer später Token und NFTs abziehen können. Die Höhe des Wallet-Werts und weitere Details meldet das Skript an einen Server der Betreiber.
Woran man es erkennt
1. Ein "Leak" wird verkauft. Ein geleaktes Spiel vor dem Release, das ausgerechnet per Krypto-Zahlung auf einer Fanseite zu haben ist, ist kein Angebot, sondern ein Köder. Seriöse Händler verlangen keine Wallet-Verbindung, um eine Datei auszuliefern.
2. Die Seite verlangt sofort eine Wallet-Verbindung. Wer nur "kaufen" möchte, muss seine Wallet nicht mit einer unbekannten Seite koppeln. Schon das Verbinden liefert dem Skript die Bestandsliste.
3. Eine Signaturanfrage, die niemand erklärt. Freigaben und Signaturen sehen im Wallet-Fenster oft harmlos aus. Wenn du nicht genau weißt, was du bestätigst, ist die richtige Antwort "Abbrechen".
4. Ein Hinweis auf die Betreiber. Im Code fand Malwarebytes eine Sperre für Besucher aus mehreren GUS-Staaten. Für Nutzer ist das kein Erkennungsmerkmal, es zeigt aber, dass hier gezielt und organisiert gearbeitet wird.
Was du tun kannst, wenn du dort warst
Hast du auf so einer Seite nur die Wallet verbunden und nichts bestätigt, ist in der Regel noch nichts verloren. Hast du dagegen eine Transaktion oder Freigabe signiert, verschiebe dein Guthaben umgehend in eine neue Wallet und widerrufe die erteilten Freigaben. Dafür gibt es Tools zur Verwaltung von Token-Approvals. Das Widerrufen kostet eine kleine Netzwerkgebühr, ist aber deutlich günstiger als ein leergeräumtes Konto.
Was das mit uns zu tun hat
Bei dontkyc.me geht es um Privatsphäre, und dazu gehört auch, das eigene Guthaben zu schützen. Der Trick "Wallet verbinden, alles abziehen" funktioniert bei jeder Wallet-Art, weil der Nutzer die Freigabe selbst erteilt. Unsere Empfehlung: Nutze für unbekannte Seiten und Experimente eine separate Wallet mit einem kleinen Betrag, bestätige keine Freigaben, die du nicht verstehst, und prüfe deine Approvals regelmäßig. Und wenn ein Spiel, eine Software oder ein "Leak" nur gegen eine Wallet-Verbindung zu haben ist, lass es.
Quelle: Malwarebytes, 01.09.2026
Noch keine Kommentare. Sei der Erste!