Scam-Pattern der Woche: Microsofts X-Account gehackt, um Fake-Token "$Clippy" zu pumpen
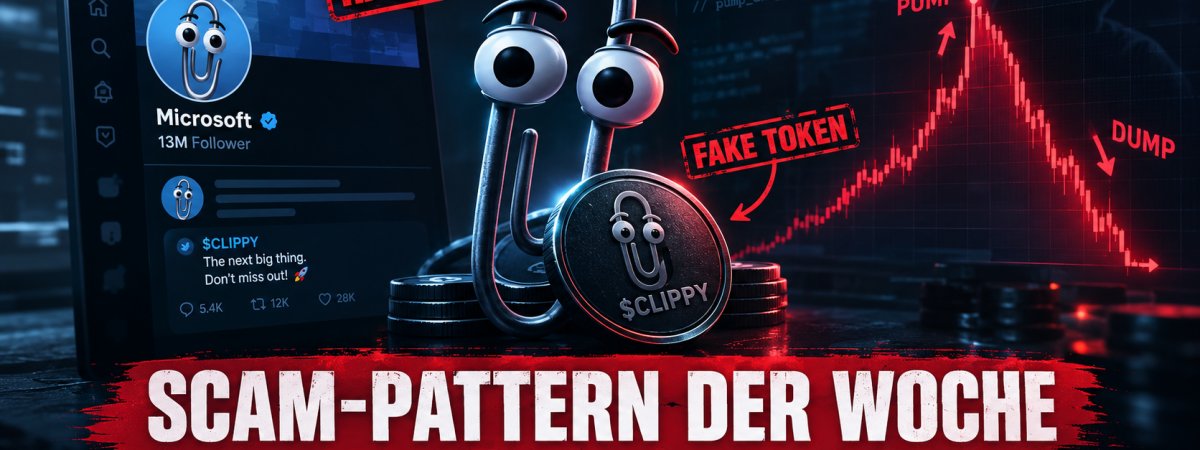
Teil der Serie: Scam-Pattern der WocheAm 2. Oktober 2026 wurde der offizielle X-Account von Microsoft – über 13 Millionen Follower, blauer Haken, jahrelange Historie – gekapert. Die Angreifer änderten das Profilbild zu Clippy, der eingestellten Office-Assistenzfigur, und bewarben darüber einen neuen Kryptotoken namens "$Clippy". Innerhalb weniger Minuten zeigte sich, warum ein verifizierter Account allein nie als Vertrauensbeweis reicht.
So läuft die Masche ab
Die Angreifer kaufen oder minten vorab eine große Menge eines neuen Tokens zu minimalen Kosten, meist auf einer günstigen Chain wie Solana, BNB Chain oder Base. Dann übernehmen sie einen großen, vertrauenswürdig wirkenden Account – hier Microsofts eigenen X-Account – und bewerben den Token darüber. Begleitet wurde die Aktion von einem separaten Fake-Account ("@clippymsftcto"), der sich als offiziell zu Microsoft gehörig ausgab und behauptete, es gäbe einen "Liquidity Pool direkt gekoppelt an $MSFT" – eine Behauptung, die wirtschaftlich und technisch keinen Sinn ergibt, Aktien und Krypto-Liquidity-Pools sind strukturell nicht verbunden.
Die Glaubwürdigkeit des gehackten Hauptaccounts reicht aus, um in kurzer Zeit echte Käufer und automatisierte Trading-Bots anzulocken, die den Kurs des Tokens nach oben treiben. Auf dem Höhepunkt verkaufen die Angreifer ihre Bestände, der Kurs bricht ein, und alle, die aufgrund des Hypes gekauft haben, bleiben auf wertlosen Token sitzen. Microsoft entfernte die unautorisierten Posts nach rund 30 Minuten, löschte aber kurz darauf auch eine eigene Entschuldigungs-Nachricht wieder. Ein zweiter Fake-Account ("@ClippyMSFT") bewarb den Token zunächst unbehelligt weiter.
Woran man es erkennt
Was du tun kannst, wenn du dort warst
Hast du aufgrund eines solchen Hype-Posts einen Token gekauft, kaufe nicht in der Hoffnung auf Erholung nach – bei Pump-and-Dump-Mustern kommt der Kurs in aller Regel nicht zurück. Prüfe, ob du nur einen Kauf getätigt oder auch eine Freigabe (Approval) erteilt hast; falls ja, widerrufe die Freigabe über ein Approval-Management-Tool. Melde den Vorfall zusätzlich der Plattform, auf der er lief. Betreibst du selbst einen größeren Social-Media-Account für ein Unternehmen oder Projekt, sichere ihn mit Hardware-Security-Keys ab, nicht nur mit einer SMS- oder App-2FA – genau solche Accounts sind das bevorzugte Ziel für diese Masche.
Was das mit uns zu tun hat
Bei dontkyc.me geht es um Privatsphäre, dazu gehört auch, das eigene Guthaben vor genau solchen Maschen zu schützen. Der Microsoft-Fall zeigt deutlich: Verifizierung, Followerzahl und Account-Alter schützen nicht vor einer Account-Übernahme, und ein noch so offiziell wirkender Post ist kein Ersatz für eine echte Quelle. Unsere Empfehlung: Kaufe nie einen Token allein aufgrund eines Social-Media-Posts, egal wie bekannt oder verifiziert der Account wirkt. Prüfe stattdessen die offizielle Website des angeblich beteiligten Unternehmens direkt, nicht über einen Link aus dem Post.
No comments yet. Be the first!